Хакеры взломали аккаунт Microsoft ради продвижения мемкоина
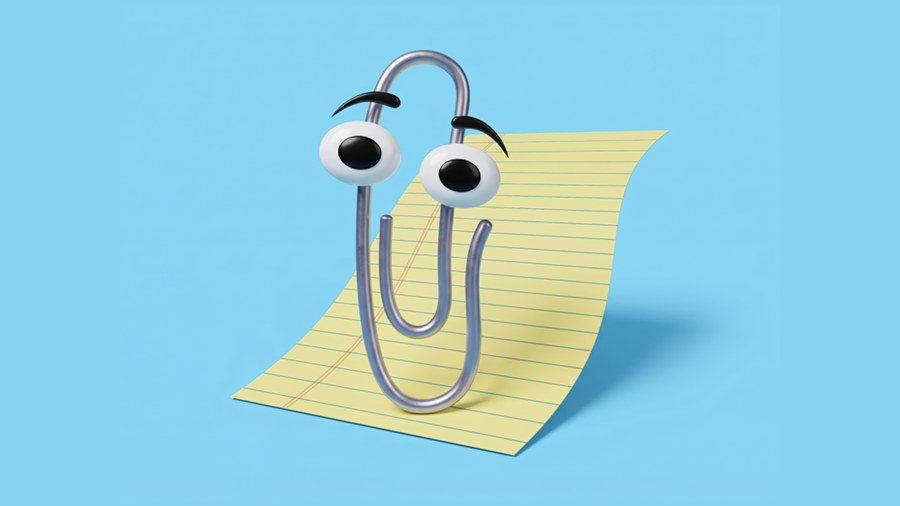
Неизвестные взломали официальный аккаунт корпорации Microsoft с 13 млн подписчиков в соцсети X. Злоумышленники публиковали посты ради продвижения мемкоина Clippy. Название токена отсылает к виртуальному помощнику Microsoft в виде скрепки, который появился в пакете Office 97, но из более поздний версий исчез — после жалоб на навязчивые всплывающие окна.
Злоумышленники публиковали рекламные сообщения о токене Clippy с корпоративного профиля компании и даже заменили изображение профиля Microsoft на картинку со знаменитой скрепкой. Они делали репосты контента со связанного аккаунта, рекламирующего токен. В одном из сообщений утверждалось, что Microsoft вернет Clippy в пакет программ для офиса, если публикация наберет 500 000 лайков. В одном из постов говорилось, что курс мемкоина Clippy привязан к акциям Microsoft, при этом использовался тикер MSTF, вызывающий ассоциации с компанией.
Вскоре все эти публикации оказались удалены, после чего в аккаунте компании появилось извинение, которое тоже впоследствии исчезло.
Позже Microsoft подтвердила факт взлома своего аккаунта. Компания восстановила доступ к своей учетной записи, удалила «несанкционированные публикации» и расследует инцидент. Каким образом хакер получил доступ к аккаунту Microsoft и сколько средств удалось собрать через эту мошенническую схему, не уточняется.
В июне 2024 года злоумышленники получили доступ к официальному аккаунту Microsoft India в соцсети Х и опубликовали фишинговые ссылки о предпродаже токенов GameStop (GME).
Источник: Bits.media
Неизвестные взломали официальный аккаунт корпорации Microsoft с 13 млн подписчиков в соцсети X. Злоумышленники публиковали посты ради продвижения мемкоина Clippy. Название токена отсылает к виртуальному помощнику Microsoft в виде скрепки, который появился в пакете Office 97, но из более поздний версий исчез — после жалоб на навязчивые всплывающие окна.
Злоумышленники публиковали рекламные сообщения о токене Clippy с корпоративного профиля компании и даже заменили изображение профиля Microsoft на картинку со знаменитой скрепкой. Они делали репосты контента со связанного аккаунта, рекламирующего токен. В одном из сообщений утверждалось, что Microsoft вернет Clippy в пакет программ для офиса, если публикация наберет 500 000 лайков. В одном из постов говорилось, что курс мемкоина Clippy привязан к акциям Microsoft, при этом использовался тикер MSTF, вызывающий ассоциации с компанией.
Вскоре все эти публикации оказались удалены, после чего в аккаунте компании появилось извинение, которое тоже впоследствии исчезло.
Администрация соцсети X заблокировала аккаунт продвигавший Clippy @clippymsftcto, однако еще один аккаунт проекта, @ClippyMSFT, продолжает рекламировать токен, утверждая, что у него «есть пул ликвидности, напрямую привязанный к $MSFT».«Нам известно о продвижении криптовалютного токена, связанного с акциями MSFT и несанкционированным использованием бренда Clippy — интеллектуальной собственности Microsoft. Microsoft не разрешала и не спонсировала создание какого-либо токена, связанного с Clippy, Microsoft или MSFT», — говорилось в удаленном твите.
Позже Microsoft подтвердила факт взлома своего аккаунта. Компания восстановила доступ к своей учетной записи, удалила «несанкционированные публикации» и расследует инцидент. Каким образом хакер получил доступ к аккаунту Microsoft и сколько средств удалось собрать через эту мошенническую схему, не уточняется.
В июне 2024 года злоумышленники получили доступ к официальному аккаунту Microsoft India в соцсети Х и опубликовали фишинговые ссылки о предпродаже токенов GameStop (GME).
Источник: Bits.media
Реклама: 🔥 Хочешь получить Telegram Premium и стать гуру Polymarket? Кликай сюда!